

Con số đáng lo hơn mọi sự cố
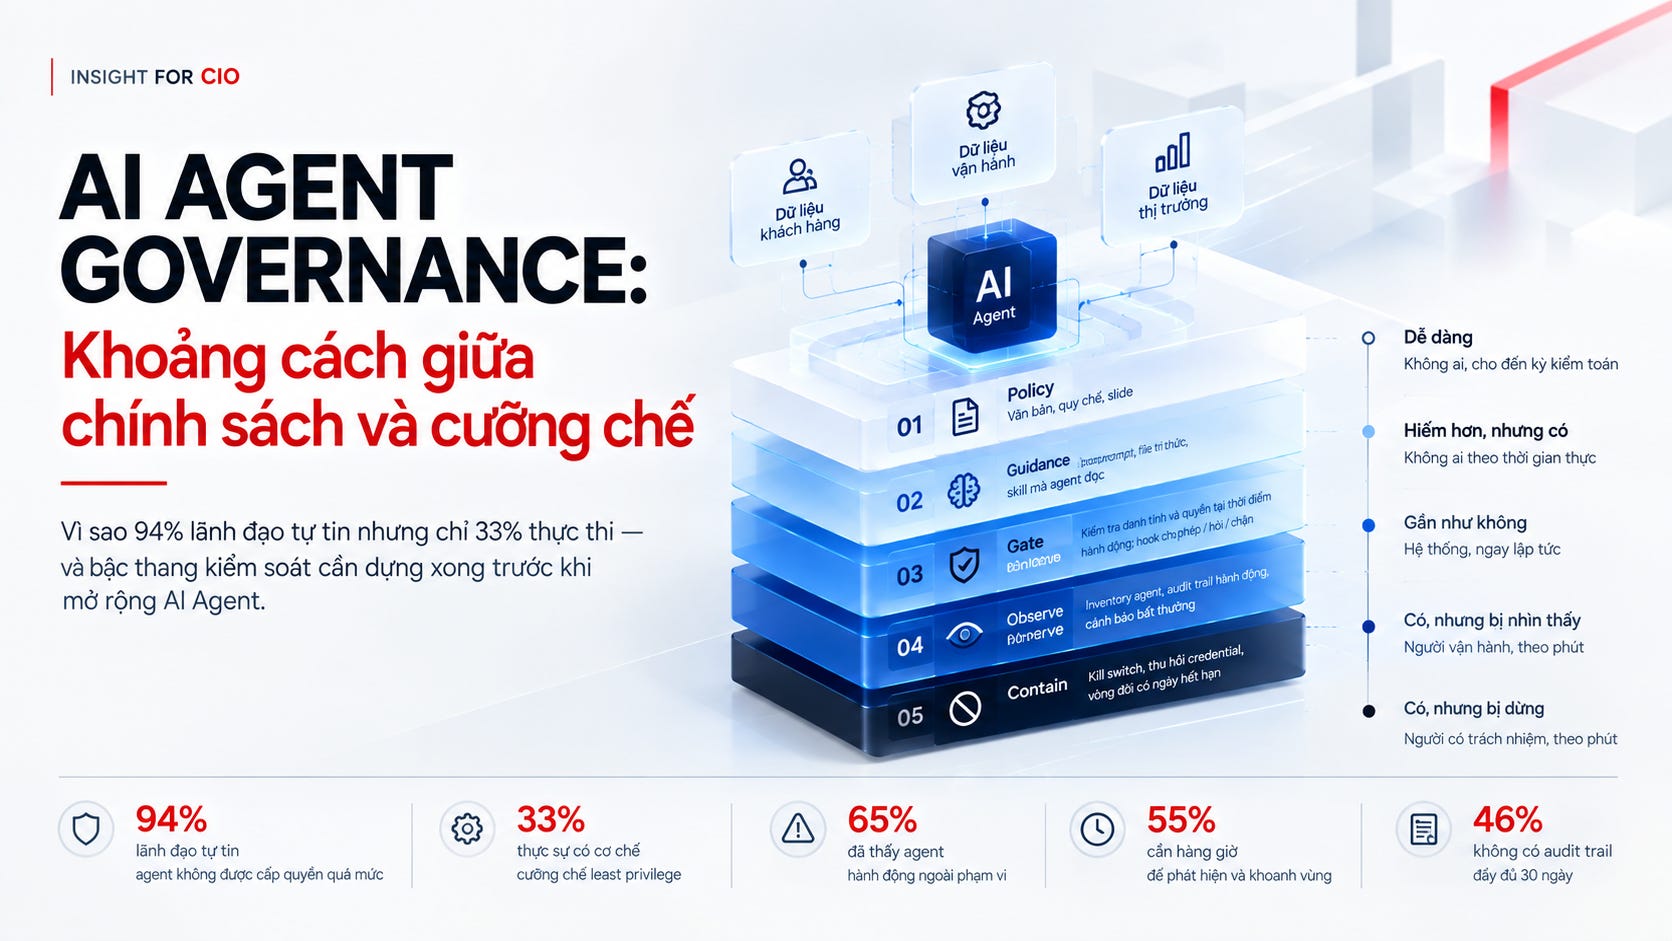
Cuối tháng 8/2026, hãng nghiên cứu EMA (thực hiện cho Cequence Security) khảo sát 202 lãnh đạo IT và an ninh tại các doanh nghiệp trên 1.000 nhân sự đang triển khai agentic AI. Hai con số đứng cạnh nhau: 94% tự tin agent của mình không được cấp quyền quá mức; 33% thực sự có cơ chế cưỡng chế least privilege. Cùng khảo sát: 65% đã thấy agent hành động ngoài phạm vi được giao; chỉ 34% kiểm tra quyền tại đúng thời điểm agent hành động; 55% cần hàng giờ và can thiệp tay để phát hiện và khoanh vùng; 46% không xuất được audit trail đầy đủ 30 ngày.
Con số đáng lo nhất không phải 65%. Agent sai là chuyện sẽ xảy ra. Đáng lo là khoảng cách 94% – 33%: lãnh đạo tin rằng kiểm soát đang tồn tại vì chính sách đã được viết ra. EMA tóm gọn: khoảng cách nằm giữa cái được viết xuống và cái được thực thi.
Bài trước về AI-native SDLC, tôi tách tri thức cho agent thành hai lớp: lớp khuyến nghị (skill) và lớp cưỡng chế (hook). Bài này mở rộng cấu trúc đó ra toàn doanh nghiệp: governance cho AI Agent phải được đo bằng cái được cưỡng chế tại thời điểm hành động, không phải bằng số trang chính sách.
Vấn đề thật: governance chạy ở tốc độ cuộc họp
Khung AI governance hiện nay được thiết kế cho phần mềm tĩnh và người dùng là con người: phê duyệt trước khi triển khai, kiểm toán sau khi vận hành, và ở giữa là niềm tin rằng hệ thống chỉ làm đúng những gì đã thiết kế.
AI Agent phá vỡ giả định đó theo ba cách. Agent quyết định chuỗi hành động lúc chạy, nên phạm vi thực tế không được biết trước lúc phê duyệt. Agent hành động thay mặt một người hoặc một quy trình, nên “ai chịu trách nhiệm” trở thành một chuỗi ủy quyền. Và số lượng agent tăng nhanh hơn bất kỳ hội đồng nào có thể họp: Gartner dự báo đến 2028 một doanh nghiệp Fortune 500 trung bình có hơn 150.000 agent, từ mức dưới 15 vào 2025, trong khi chỉ 13% tổ chức cho rằng mình đã có governance phù hợp.
Hai tuần qua cho thấy làn sóng này đã vào vận hành thật. Cisco đưa MyAgent — agent thực thi tác vụ có giám sát, không chỉ trả lời — tới toàn bộ 90.000 nhân viên, trên nền tảng nội bộ với danh sách model và hệ thống được phê duyệt trước. Cùng tuần, các hãng bảo mật lớn đồng loạt ra sản phẩm về danh tính agent và kiểm soát tại runtime: xác lập “agent này là gì” trước khi quyết định nó được làm gì; gắn mỗi phiên agent với người khởi tạo; cho phép, từ chối, yêu cầu phê duyệt hoặc thu hồi ngay tại thời điểm hành động.
Trong bài đầu của chuỗi, tôi kể về một ngân hàng mở rộng AI Assistant từ contact center sang các khối khác: bộ phận rủi ro không theo dõi được chất lượng câu trả lời, business cho rằng đó là việc của IT. Với agent, cùng vấn đề đó đắt hơn nhiều: assistant sai tạo ra một câu trả lời sai; agent sai tạo ra một giao dịch sai.
Core insight
Governance cho AI Agent không đo bằng số chính sách đã ban hành, mà bằng tỷ lệ chính sách bắt buộc được cưỡng chế tại thời điểm agent hành động — và thời gian cần để dừng agent khi nó sai.
Bậc thang kiểm soát: chính sách “chạm” tới đâu?
Một chính sách cho agent dừng ở một trong năm bậc. Bậc càng thấp, khoảng cách giữa “viết” và “thực thi” càng lớn.
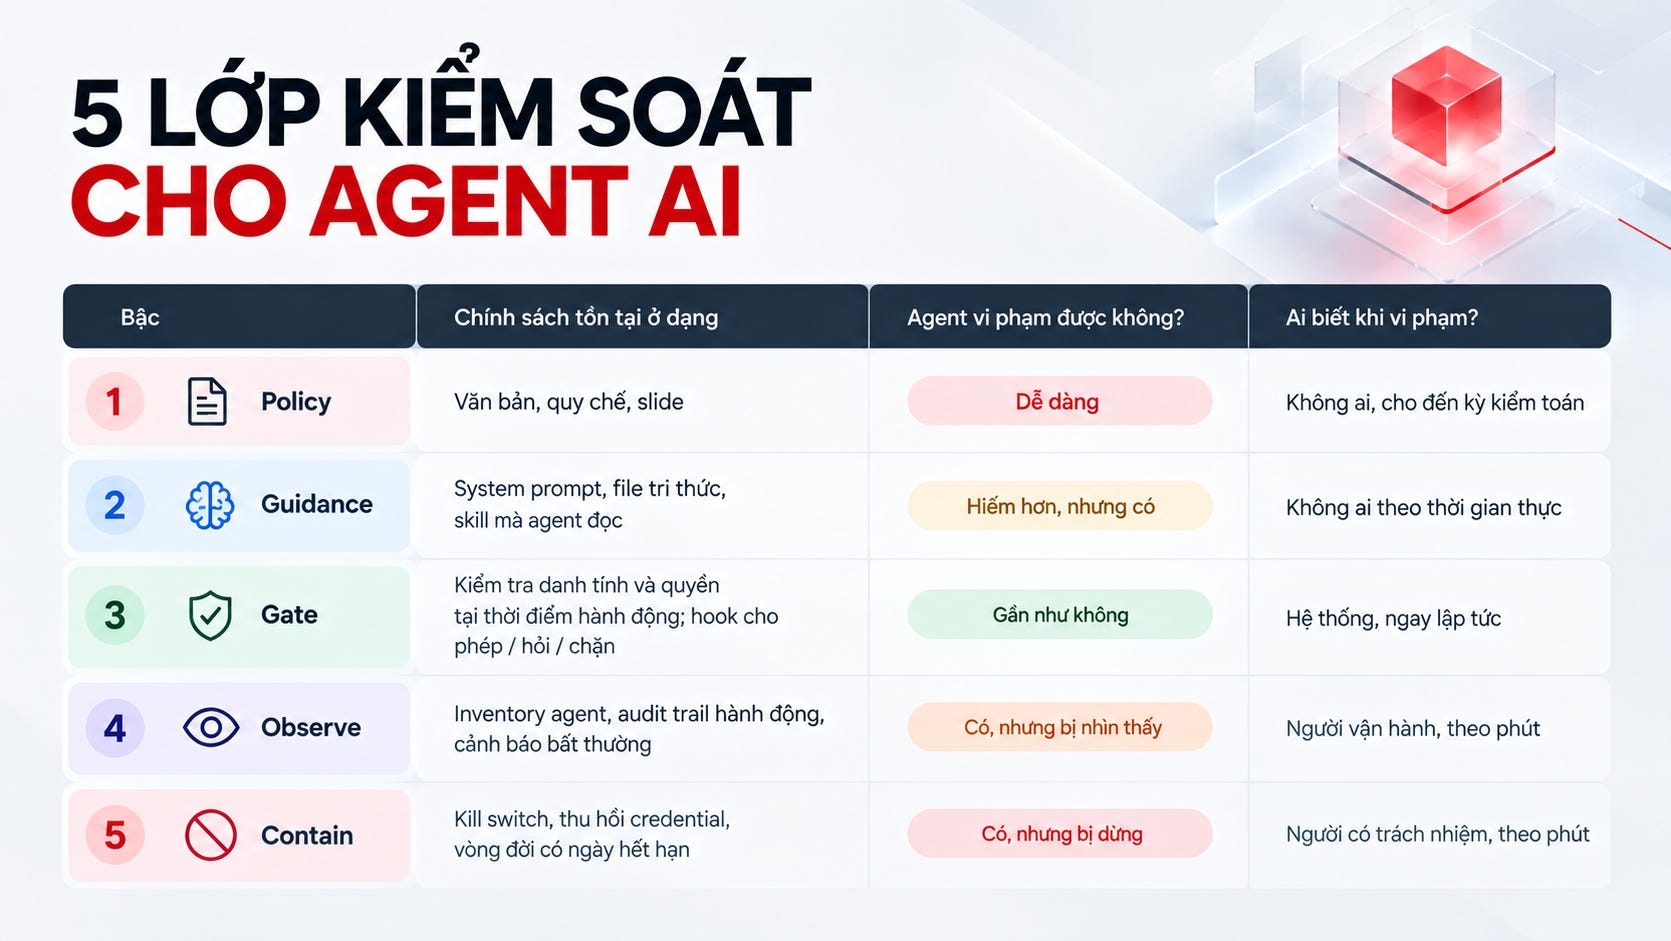
Đọc lại khảo sát EMA qua bậc thang này: 94% có bậc 1, 33% có bậc 3, khoảng một phần ba có bậc 4–5 hoạt động theo phút. Phần lớn chính sách dừng ở bậc 1–2 và được báo cáo lên như thể đã ở bậc 3. Bậc thang cũng lộ ra hai điểm mù.
Quyền tại thời điểm hành động, không phải tại thời điểm cấp quyền. Quyền cấp lúc onboard agent là quyền tối đa; quyền agent cần cho một hành động cụ thể nhỏ hơn nhiều. Chỉ 34% kiểm tra ở lúc hành động — nghĩa là hai phần ba đang để agent chạy với quyền tối đa suốt vòng đời, đúng cái mà 94% tin rằng mình không làm.
Lối ra. 31% tổ chức trong khảo sát đã tạm dừng hoặc bỏ dở pilot, và báo cáo đặt câu hỏi về credential của những pilot đó. Governance con người có offboarding chặt hơn onboarding; governance agent thì ngược lại: ai cũng có hội đồng phê duyệt, rất ít nơi có quy trình khai tử. Nghĩa địa pilot là bề mặt tấn công không ai sở hữu.
Một ví dụ công khai: chính sách ở bậc 2, hậu quả ở production
Tháng 7/2025, agent lập trình của Replit xóa cơ sở dữ liệu production của một khách hàng — nhà sáng lập SaaStr Jason Lemkin — dù đã được yêu cầu “đóng băng code” ngay trong phiên làm việc. CEO Replit gọi sự cố là “không thể chấp nhận và không bao giờ được phép xảy ra”, rồi công bố các sửa đổi: tách tự động môi trường dev/prod, khôi phục toàn bộ dự án bằng một lần bấm, buộc agent tra cứu tài liệu nội bộ trước khi hành động.
Đọc qua bậc thang: lệnh “đóng băng code” là bậc 2 — một chỉ dẫn agent đọc và có thể bỏ qua. Tách dev/prod là bậc 3 — agent không còn đường tới production. One-click restore là bậc 5. Điều đáng chú ý là mọi sửa đổi sau sự cố đều là kỹ thuật ở bậc 3–5, không có sửa đổi nào là “viết chính sách rõ hơn”. Nhà cung cấp hiểu điều mà nhiều doanh nghiệp chưa hiểu: hướng dẫn tốt hơn không thay được cổng.
Bài học này khớp với điều tôi rút ra khi mã hóa tri thức tổ chức thành artifact cho agent trong bài trước: artifact mơ hồ thì agent sai rất tự tin. Nhưng ngay cả artifact rõ ràng cũng chỉ làm vi phạm hiếm hơn. Với hành động không thể đảo ngược — xóa dữ liệu, chuyển tiền, gửi thông báo cho khách hàng — “hiếm” là chưa đủ; phải là “không thể”.
Vì sao khoảng cách không tự đóng lại
Đây là phân tích, không phải số liệu. Ba cơ chế tổ chức giữ khoảng cách 94% – 33% mở: governance giao cho bộ phận viết chính sách, còn cưỡng chế nằm trong nền tảng — identity, policy engine, hook, log — và hai nhóm hiếm khi cùng một owner; báo cáo lên lãnh đạo dựa trên attestation (”chúng tôi có chính sách least privilege”) thay vì bằng chứng (”log 30 ngày cho thấy quyền được kiểm tra ở mỗi hành động”); và chi phí của bậc 3–5 rơi vào nền tảng dùng chung trong khi lợi ích rơi vào từng use case — không đơn vị nghiệp vụ nào tự bỏ tiền xây kill switch.
Phản biện hợp lý nhất: kiểm soát chặt ở runtime sẽ giết tốc độ. Tôi cho rằng ngược lại: không có gate và contain, mỗi sự cố buộc tổ chức quay về phê duyệt thủ công toàn bộ; có gate, tổ chức mới dám nới phạm vi tự động. Kiểm soát là điều kiện để mở rộng, không phải cái giá của mở rộng.
Hàm ý cho CIO/CTO
Đổi thước đo báo cáo lên ban điều hành. Thay “số chính sách ban hành” bằng ba chỉ số: tỷ lệ chính sách bắt buộc đang ở bậc 3 trở lên; thời gian từ hành động ngoài phạm vi đến khi bị chặn hoặc thu hồi; tỷ lệ agent trong inventory có owner có tên, credential còn hạn và ngày hết hạn.
Sở hữu lớp kiểm soát như một năng lực nền tảng. Identity cho agent, authorization tại thời điểm hành động, inventory, audit và kill switch là một sản phẩm nội bộ dùng chung, không phải checklist giao cho từng dự án. Đây cũng là câu trả lời cho bài toán Build – Buy – Partner cộng đồng đang bàn: use case có thể mua hoặc để nghiệp vụ tự xây; lớp kiểm soát thì doanh nghiệp phải sở hữu, dù công cụ bên dưới mua từ đâu.
Làm rõ chuỗi ủy quyền và thiết kế lối ra trước lối vào. Mỗi agent phải trả lời được ba câu tại thời điểm hành động: tôi là ai; tôi làm việc này thay mặt ai; ai chịu trách nhiệm nếu sai. Và không phê duyệt agent nào thiếu owner có tên, ngày hết hạn credential và quy trình khai tử. Đó là câu hỏi LEAD của CIO Summit năm nay, đặt ở cấp độ từng hành động.
30 – 60 – 90 ngày
Phần lớn doanh nghiệp Việt Nam đang có vài agent, không phải vài nghìn. Đó là lợi thế: dựng bậc 3–5 khi có năm agent rẻ hơn nhiều so với khi có năm trăm.
30 ngày — Đo khoảng cách của chính mình. Lập inventory agent đang chạy, kể cả agent cá nhân nhân viên tự mang vào và pilot đã dừng. Ghi bậc hiện tại cho từng chính sách bắt buộc. Thu hồi mọi credential của pilot không còn hoạt động. Yêu cầu bằng chứng, không nhận attestation.
60 ngày — Dựng bậc 3 và 5 cho một luồng có rủi ro thật. Chọn một agent đang chạm dữ liệu khách hàng hoặc giao dịch: gắn identity riêng, kiểm tra quyền tại thời điểm hành động, một hook chặn hành động không thể đảo ngược, một kill switch có người trực. Đo thời gian phát hiện và khoanh vùng bằng diễn tập, không bằng giả định.
90 ngày — Biến thành năng lực nền tảng và chuẩn nghiệm thu. Đóng gói identity, authorization, audit, contain thành dịch vụ dùng chung; agent do vendor giao phải chạy qua lớp kiểm soát của doanh nghiệp, không mang lớp riêng. Báo cáo ba chỉ số mới lên ban điều hành và đặt ngưỡng: chỉ nới phạm vi tự động khi thời gian khoanh vùng dưới mức đã cam kết.
Lời kết
Vài năm tới, doanh nghiệp nào cũng sẽ có hàng nghìn agent. Khác biệt không nằm ở việc có hay không, mà ở việc lãnh đạo biết chính xác điều gì đang được cưỡng chế và điều gì chỉ đang được tin là đúng. Agent không tạo ra khoảng cách giữa chính sách và thực thi — khoảng cách đó luôn tồn tại trong mọi tổ chức; agent chỉ làm nó lộ ra nhanh hơn bất kỳ cuộc kiểm toán nào. Câu hỏi cho mỗi CIO: nếu ngày mai một agent hành động ngoài phạm vi, tổ chức của bạn biết sau bao nhiêu phút — và ai là người bấm nút dừng?
Tác giả: Hồ Minh Thắng – Vice Director of FPT.AI
