

Sự phát triển của AI, điện toán đám mây và dữ liệu đang đặt ra một cách tiếp cận rộng hơn về chủ quyền số. Lưu trữ dữ liệu là điểm khởi đầu. Điều quan trọng hơn là tổ chức kiểm soát được dữ liệu, công nghệ, cách vận hành và hoạt động của AI, đồng thời có thể chứng minh quyền kiểm soát đó khi cần thiết. Dịch vụ công và ngân hàng là hai lĩnh vực giúp hình dung rõ hơn bài toán này.
1 Khi dữ liệu nằm ở đâu không còn là câu hỏi duy nhất
Trong nhiều năm, khi nói về chủ quyền số, câu hỏi đầu tiên thường là dữ liệu đang được lưu trữ ở đâu. Câu hỏi này vẫn quan trọng, nhưng trong kỷ nguyên AI và hybrid cloud, nó chưa đủ. Dữ liệu có thể được lưu trong nước, trong khi ứng dụng xử lý hoặc hệ thống quản lý khóa mã hóa nằm ở môi trường khác. Dữ liệu cũng có thể được chia sẻ qua API, được AI phân tích hoặc được AI Agent truy cập để thực hiện tác vụ thay cho con người.
Khi đó, cần xem xét ai thực sự kiểm soát dữ liệu và những hệ thống sử dụng dữ liệu đó. Từ góc nhìn tổ chức, chủ quyền số gắn với khả năng duy trì quyền lựa chọn và kiểm soát các tài sản số quan trọng, kể cả khi sử dụng công nghệ từ các hệ sinh thái toàn cầu. Phạm vi này bao gồm dữ liệu, vận hành, công nghệ và AI.
AI khiến các yêu cầu trở nên rõ ràng hơn: mô hình chạy ở đâu, sử dụng dữ liệu nào, được cấp quyền gì và ai chịu trách nhiệm về hành động của AI? Khi hệ thống có thể gọi API, sử dụng công cụ và thực hiện chuỗi tác vụ, tổ chức cần kiểm soát cả quyền thực thi.
2 Từ cam kết sang khả năng chứng minh
Tổ chức cần có khả năng chứng minh rằng các cơ chế kiểm soát đang có hiệu lực. Khi cơ quan quản lý, kiểm toán hoặc khách hàng yêu cầu, đội ngũ phải làm rõ ai đã truy cập dữ liệu, quyền được cấp theo chính sách nào, ai kiểm soát khóa mã hóa và ứng dụng hoặc tác vụ xử lý đang được vận hành ở đâu.
Với AI, bằng chứng cần giúp xác định dữ liệu đã được sử dụng và các hành động đã được thực hiện. Điều này đưa chủ quyền số trở thành năng lực cần được thiết kế trong kiến trúc công nghệ và vận hành. Đây cũng là tinh thần sovereign-by-design mà IBM đưa vào IBM Sovereign Core: yêu cầu kiểm soát được tích hợp ngay từ đầu, thay vì chỉ bổ sung ở bước kiểm tra sau khi triển khai.
3 Dịch vụ công và niềm tin
Trong dịch vụ công, dữ liệu dân cư, doanh nghiệp, y tế, giáo dục, thuế, an sinh xã hội và hồ sơ hành chính là những tài sản số quan trọng. Khi dịch vụ được số hóa và kết nối trên quy mô lớn, bảo vệ dữ liệu đòi hỏi kiểm soát quyền truy cập, cách vận hành, chia sẻ và khả năng kiểm chứng, bên cạnh việc bảo vệ nơi lưu trữ.
AI có thể hỗ trợ xử lý hồ sơ, phân tích và cung cấp dịch vụ cho người dân. Đồng thời, AI có thể truy cập nhiều nguồn dữ liệu và thực hiện các tác vụ thông qua API. Cơ quan triển khai cần xác định AI được phép làm gì, trong phạm vi nào và dưới sự kiểm soát của ai.
Một môi trường sovereign, tức môi trường có ranh giới kiểm soát được xác định, có thể hỗ trợ triển khai các ứng dụng và tác vụ dữ liệu, AI trong phạm vi đó; đồng thời duy trì giám sát và cung cấp bằng chứng phục vụ việc đánh giá tuân thủ.
4 Ngân hàng và quyền kiểm soát hệ thống
Core banking, mobile banking, thanh toán, chống gian lận, dữ liệu khách hàng, phân tích và AI có thể được triển khai trên kiến trúc hybrid cloud. Dữ liệu nằm trong một hệ thống, ứng dụng được xử lý trên một nền tảng khác, trong khi AI truy cập thông qua API hoặc các công cụ kết nối.
Chỉ kiểm soát nơi lưu trữ chưa giúp ngân hàng nhìn thấy toàn bộ vòng đời dữ liệu. Kiến trúc cần hỗ trợ trả lời: dữ liệu khách hàng được lưu ở đâu, ai được truy cập, ai giữ khóa mã hóa, hệ thống quan trọng vận hành ở đâu và AI đang xử lý thông tin nào. Bằng chứng cũng cần sẵn sàng cho các yêu cầu kiểm tra phù hợp.
Khi AI chuyển từ hỗ trợ sang tự thực hiện tác vụ, ngân hàng cần kiểm soát danh tính, quyền hạn và hành vi của AI Agent. Cách tiếp cận sovereign-by-design hướng đến việc duy trì kiểm soát tài sản số quan trọng trong khi tiếp tục khai thác cloud và AI để đổi mới.
5 Giải pháp IBM Sovereign Core
IBM Sovereign Core là nền tảng phần mềm tích hợp do IBM giới thiệu, nhằm hỗ trợ xây dựng và vận hành môi trường sovereign cho các ứng dụng, dữ liệu và AI. Một thành phần trung tâm là customer-operated control plane, tức là lớp quản trị và điều phối do khách hàng vận hành. Theo IBM, các thành phần định danh, thông tin xác thực, khóa mã hóa, nhật ký và dữ liệu kiểm toán được quản lý trong ranh giới đã xác định.
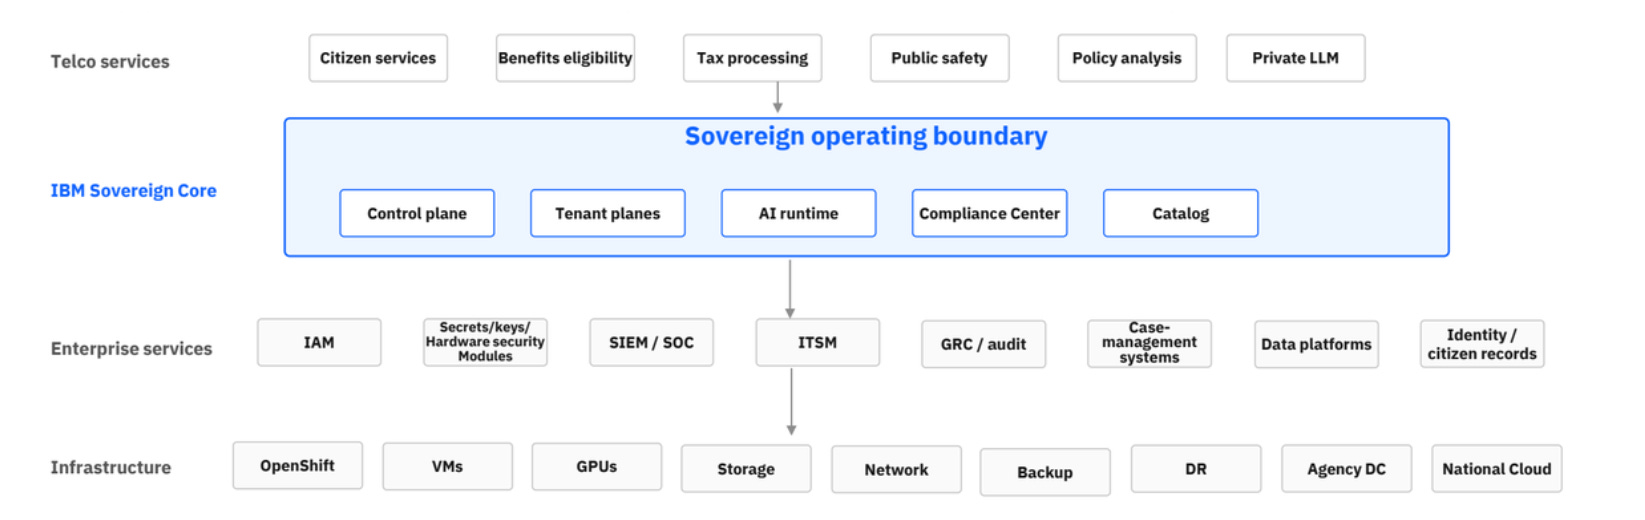
Lớp quản trị do khách hàng vận hành hỗ trợ quản lý cấu hình, vòng đời, các môi trường sử dụng và các dịch vụ. Nhóm định danh và bảo mật hỗ trợ kiểm soát truy cập theo vai trò cùng các thông tin xác thực và khóa cần thiết.
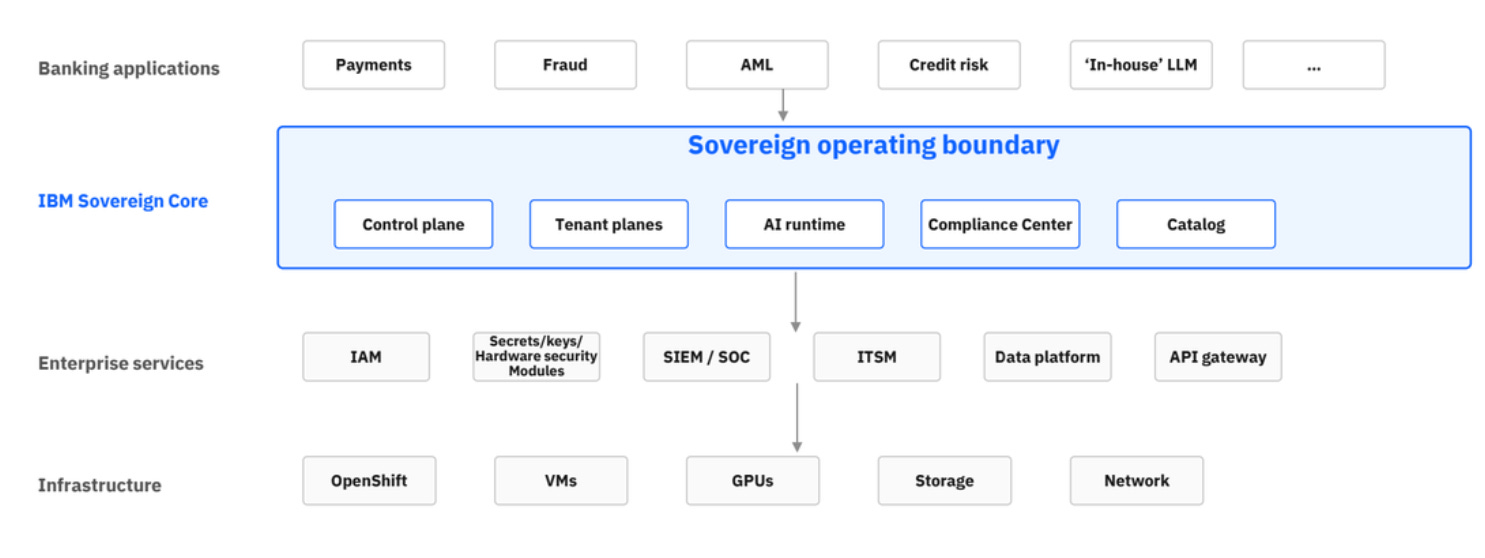
Khả năng giám sát tuân thủ liên tục hỗ trợ việc nhận diện sai lệch, thu thập bằng chứng và chuẩn bị thông tin cho kiểm toán. Theo solution brief, Compliance Center hỗ trợ hơn 200 khung quy định và ngành bổ sung; phạm vi cụ thể cần đối chiếu theo phương án triển khai.
Dịch vụ AI có quản trị hỗ trợ triển khai mô hình, hoạt động suy luận và AI Agent trong phạm vi được kiểm soát. Danh mục dịch vụ được phê duyệt giúp người dùng tiếp cận dịch vụ theo chính sách của tổ chức.
Các khả năng điều phối, vận hành và theo dõi hoạt động hỗ trợ quản lý môi trường tập trung. Kiến trúc mở, theo mô-đun và khả năng lựa chọn hạ tầng hướng tới tính linh hoạt và giảm phụ thuộc vào nhà cung cấp.
Mục tiêu là biến quyền kiểm soát thành một thuộc tính của nền tảng vận hành. Mức đáp ứng cần được kiểm chứng theo cấu hình và phạm vi sử dụng; công nghệ hỗ trợ tuân thủ đi kèm với trách nhiệm quản trị của tổ chức.
6 Chủ quyền số là quyền lựa chọn và kiểm soát
Chủ quyền số mở rộng từ vấn đề hạ tầng và tuân thủ sang năng lực chiến lược. Trong kỷ nguyên AI, tổ chức cần hiểu ai đang kiểm soát dữ liệu, công nghệ và AI; kiểm soát bằng cách nào; và bằng chứng nào xác nhận điều đó.
Chủ quyền số cho phép tổ chức tiếp tục mở cửa đổi mới với hệ sinh thái công nghệ toàn cầu, đồng thời duy trì quyền lựa chọn, quyền kiểm soát và quyền quyết định đối với các tài sản số quan trọng.
Nguồn IBM cung cấp
