

Góc nhìn từ thực tế triển khai: kẻ gian tấn công eKYC như thế nào, rủi ro nằm ở đâu, và CIO/CISO cần đưa ra quyết định gì.
Chỉ cần chụp căn cước và quét khuôn mặt, khách hàng có thể mở tài khoản ngân hàng trong 5 phút qua eKYC (electronic Know Your Customer). Câu hỏi người vận hành phải trả lời mỗi ngày: nếu người trước camera không phải “người thật” thì sao? Kẻ gian đã thử mọi cách, từ tấm ảnh in vài nghìn đồng đến deepfake dựng công phu. Từ kinh nghiệm triển khai cho các ngân hàng và tổ chức tài chính, bài viết đi theo mạch: kiểu tấn công → rủi ro → cách phòng thủ → hàm ý khi ra quyết định.
Hai cách để lừa một hệ thống nhận diện
Kẻ gian có hai cách để lừa hệ thống eKYC.
Tấn công trình diễn (presentation attack): đưa khuôn mặt hoặc giấy tờ giả ra trước camera thật và hy vọng hệ thống không phân biệt được.
Tấn công tiêm chèn (injection attack): không diễn trước camera mà can thiệp vào bên trong, đánh tráo dữ liệu camera gửi về hệ thống.
Hai kiểu này khác nhau về bản chất nên cần hai lớp phòng thủ riêng – điểm đầu tiên CIO/CISO cần tách bạch khi đánh giá giải pháp.
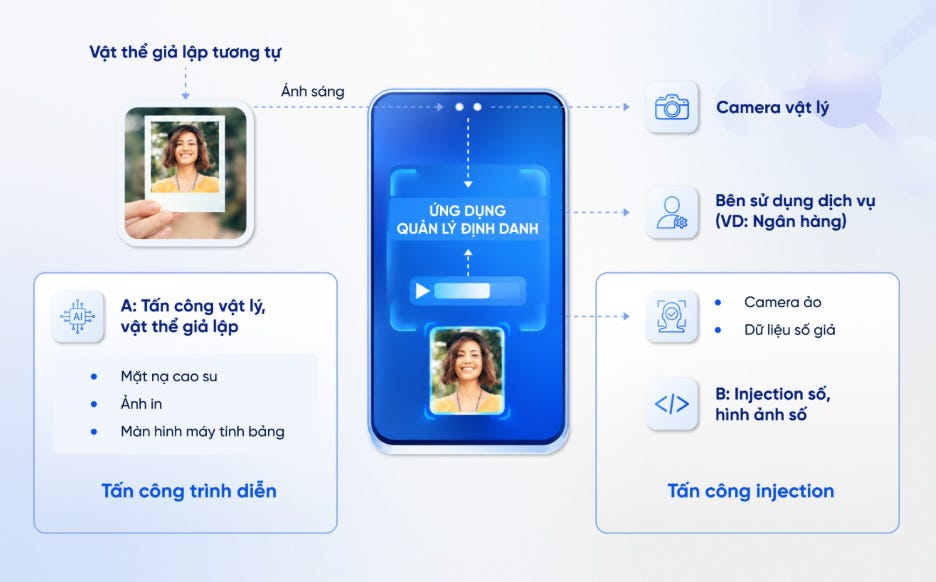
Hình ảnh 1: Hai phương thức tấn công eKYC: trình diễn (Presentation Attack) và tiêm chèn (Injection Attack)
1.1. Tấn công trình diễn: màn kịch trước ống kính
Đây là kiểu tấn công phổ biến nhất vì rào cản thấp. Phần lớn ca chúng tôi gặp là ảnh in và video phát lại trên màn hình khác; mức cao hơn là mặt nạ silicon hoặc hình chiếu lên đầu ma-nơ-canh. Với giấy tờ, các hình thức tấn công phổ biến là chụp lại màn hình, dán đè ảnh chân dung, chỉnh sửa kỹ thuật số để thay tên, đổi số.
Rủi ro: camera, ứng dụng, đường truyền đều thật - chỉ “diễn viên” là giả. Hệ thống chỉ so khớp khuôn mặt với ảnh căn cước sẽ bị qua mặt, vì ảnh in của khách hàng đương nhiên giống khách hàng.

Hình ảnh 2: Giả mạo khuôn mặt cơ bản: ảnh in, mặt nạ 2D, chụp lại từ màn hình
Cách phòng thủ: lớp đầu tiên là mô hình AI phân tích kết cấu bề mặt (vân giấy in, điểm ảnh màn hình) và dựng lại cấu trúc 3D (sống mũi, hốc mắt, gò má) để phân biệt khối mặt thật với mặt phẳng.

Hình ảnh 3: Mặt nạ 3D bằng latex, silicone hoặc ghép khối từ ảnh chụp
Lớp thứ hai là các phương thức liveness bổ sung như:
Sử dụng màn hình chớp sáng và hệ thống đo cách ánh sáng phản chiếu trên mặt. Da thật tạo bóng đổ theo hình khối (má sáng, hốc mắt tối), còn ảnh in hay màn hình phản xạ phẳng, đều.
Kết hợp liveness chủ động (quay đầu, chớp mắt) hoặc bị động (phân tích cấu trúc điểm ảnh trên khuôn mặt).
Chọn phương thức nào là đánh đổi giữa mức chống giả mạo và tỷ lệ khách hàng bỏ dở - cần tinh chỉnh theo từng phân khúc, không có cấu hình đúng cho mọi trường hợp.
Với giấy tờ, hệ thống kiểm tra bố cục, các đặc trưng điểm ảnh, phát hiện dấu vết dán đè, chỉnh sửa và kết hợp với các lớp quy tắc logic và kiểm tra chéo để phát hiện các ca làm giả trên phôi thật mà mô hình phân tích hình ảnh đơn thuần dễ bỏ sót.
Hàm ý cho quyết định: đừng chỉ hỏi độ chính xác so khớp khuôn mặt. Hãy yêu cầu bằng chứng PAD (chống giả mạo trình diễn) từ kiểm thử độc lập theo ISO/IEC 30107-3 và trên mẫu tấn công thực tế tại Việt Nam.

Hình ảnh 4: Giả mạo “nghiệp dư” – giấy tờ chụp lại từ màn hình – bị hệ thống phát hiện và chặn.
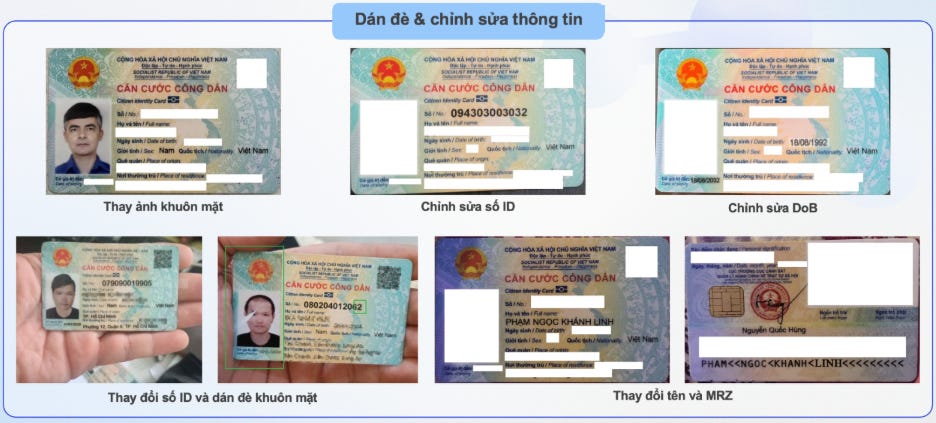
Hình ảnh 5: Giả mạo “chuyên nghiệp” – chỉnh sửa trên phôi CCCD thật – chỉ bị phát hiện nhờ kết hợp nhiều lớp kiểm tra.
1.2. Tấn công tiêm chèn: đánh tráo từ bên trong
Kiểu tấn công tiêm chèn diễn ra giống chiêu trong phim trộm két bằng hình thức can thiệp camera an ninh để màn hình bảo vệ chỉ thấy hành lang yên tĩnh. Trong eKYC có hai con đường.
Thứ nhất, giả làm camera: cài camera ảo (phần mềm tự nhận là camera) để ứng dụng nhận video dựng sẵn; biến thể là camera ảo trên máy giả lập hoặc capture card gắn ngoài “bơm” tín hiệu như ống kính thật. Kênh web dễ bị tấn công kiểu này hơn hẳn app, vì trình duyệt không cho kiểm soát sâu xuống phần cứng để xác minh camera vật lý.
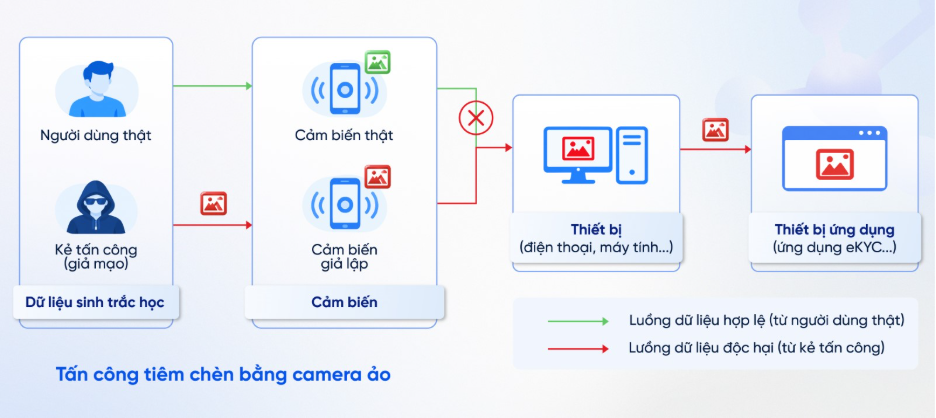
Hình ảnh 6: Tấn công tiêm chèn bằng camera ảo.
Thứ hai, bỏ qua camera: dữ liệu giả được đưa thẳng vào tầng xử lý, camera không cần bật. Kẻ gian thường dùng thiết bị đã root/jailbreak để hooking vào ứng dụng, sửa dữ liệu ngay trong bộ nhớ, hoặc dịch ngược API để tự gửi dữ liệu giả về máy chủ.
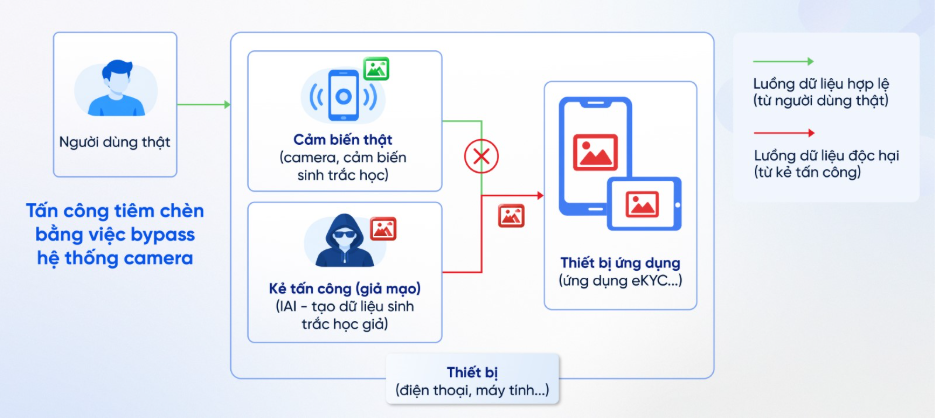
Hình ảnh 7: Tấn công tiêm chèn bằng việc bypass hệ thống camera.
Nội dung tiêm vào có ba mức tinh vi tăng dần: video thật của nạn nhân; face swap hoặc deepfake thời gian thực cử động theo yêu cầu hệ thống; và khuôn mặt do AI sinh hoàn toàn để tạo danh tính ma.
Rủi ro: tiêm chèn không đánh lừa AI mà đi vòng qua AI. Video người thật được tiêm vào vẫn “sạch” dưới mọi phép phân tích hình ảnh - vấn đề là nó không đến từ camera.
Cách phòng thủ: chống tiêm chèn là việc của lớp bảo mật trên thiết bị, không phải của AI. SDK cần phát hiện camera ảo, giả lập, root/jailbreak, chống hooking và giám sát toàn vẹn dữ liệu từ lúc mở camera đến máy chủ; kèm chính sách dừng hỗ trợ hệ điều hành quá cũ, khuyến khích cập nhật ứng dụng.
Hàm ý cho quyết định: chọn kênh app hay web là quyết định rủi ro, không chỉ là trải nghiệm. Nếu bắt buộc mở web, cần bù bằng hạn mức giao dịch thấp hơn, giám sát hậu kiểm hoặc xác thực bổ sung.
Vây, CIO/CISO nên hỏi gì khi đánh giá một giải pháp eKYC?
Năm câu hỏi phân biệt giải pháp vận hành được với một bản demo tốt:
Chống giả mạo trình diễn: Đã kiểm thử PAD độc lập theo ISO/IEC 30107-3 chưa, ở cấp độ nào, với loại tấn công nào?
Chống tiêm chèn: Có phát hiện camera ảo, giả lập, root/jailbreak, hooking không? Kênh web được bảo vệ ra sao?
Giấy tờ: Có đối soát logic giữa các trường và phát hiện chỉnh sửa trên phôi thật không?
Vận hành: Có thể hậu kiểm để phát hiện các trường hợp chặn nhầm và bỏ lọt trên dữ liệu thực tế không? Có thể điều chỉnh ngưỡng của mô hình linh hoạt?
Cập nhật và kiểm toán: Mất bao lâu để cập nhật mô hình và SDK trước kiểu tấn công mới? Có đủ log để điều tra và kiểm toán không?
Takeaway cho CIO/CISO
Không có lớp phòng thủ đơn lẻ nào là đủ. Phòng thủ hiệu quả là sự kết hợp nhiều lớp: AI phân tích hình ảnh, bảo mật thiết bị, và quy tắc nghiệp vụ đối soát ở giữa.
Ba điều nên mang vào phòng họp: thứ nhất, đánh giá eKYC theo những kiểu tấn công hệ thống chống được, không theo con số “chính xác bao nhiêu phần trăm”; thứ hai, coi kênh triển khai và phương thức liveness là quyết định rủi ro, có đánh đổi trực tiếp với trải nghiệm và tỷ lệ chuyển đổi; thứ ba, chọn đối tác có năng lực cập nhật liên tục, vì deepfake và giấy tờ giả bằng AI đang tiến hóa nhanh hơn bất kỳ phiên bản sản phẩm nào. Kẻ gian không bao giờ đi qua cửa chính - câu hỏi đúng là hệ thống của bạn đã khóa những cửa nào.
Tác giả: Phạm Hoàng Tùng – Product Manager – Trung tâm sản phẩm AI Vision - FPT Smart Cloud - Tập đoàn FPT
