

Identity Fabric và cách kết nối xác thực, quyền truy cập, trải nghiệm người dùng trong môi trường hybrid cloud
Biên tập từ bài chia sẻ “Managing the Identity Fabric with IBM Verify” của anh Nguyễn Tuấn Khang, Regional Manager, Security Software, IBM ASEAN. Nội dung dựa trên tài liệu trình bày năm 2024; phần gợi ý ứng dụng của KNEXUS được ghi riêng.
Một nhân viên chuyển sang vị trí mới. Quyền truy cập trên ứng dụng chính đã được cập nhật, nhưng tài khoản trong hệ thống cũ vẫn giữ nguyên. Người đó tiếp tục sử dụng nhiều dịch vụ cloud, mỗi nơi có cách đăng nhập và kiểm soát riêng.
Đây là tình huống giả định, nhưng giúp hình dung vấn đề mà bài chia sẻ của anh đặt ra: khi danh tính được quản lý riêng tại từng hệ thống, doanh nghiệp khó duy trì một cái nhìn thống nhất về người dùng, quyền truy cập và rủi ro.
Trong môi trường có đồng thời ứng dụng cũ, hạ tầng tại chỗ và cloud, câu hỏi cần trả lời ngày càng rộng: người đang truy cập là ai, được làm gì, vì sao có quyền đó, đến khi nào và điều gì sẽ khiến quyền truy cập phải thay đổi?
Identity Fabric được trình bày như một cách kết nối và điều phối các năng lực quản trị danh tính nhằm xử lý những khoảng trống này.
1. Gian lận danh tính vượt ra ngoài việc đánh cắp mật khẩu
Phần mở đầu tập trung vào những câu hỏi trực tiếp: làm sao biết người đang tương tác thực sự là khách hàng hay nhân viên; làm sao phát hiện danh tính bị đánh cắp khi mở tài khoản; làm sao xác thực thuận tiện cho người dùng hợp lệ; và làm sao ngăn thông tin đăng nhập bị đánh cắp.
Tài liệu dẫn các ước tính về tổn thất do chiếm quyền tài khoản, gian lận mở tài khoản, trải nghiệm khách hàng kém và việc lộ thông tin xác thực theo quy mô. Những số liệu này thuộc bối cảnh nguồn trình bày, không nên xem là số liệu hiện tại hoặc thực trạng riêng của Việt Nam. Giá trị của chúng là đặt danh tính vào cả 3 bài toán: bảo mật, gian lận và trải nghiệm.
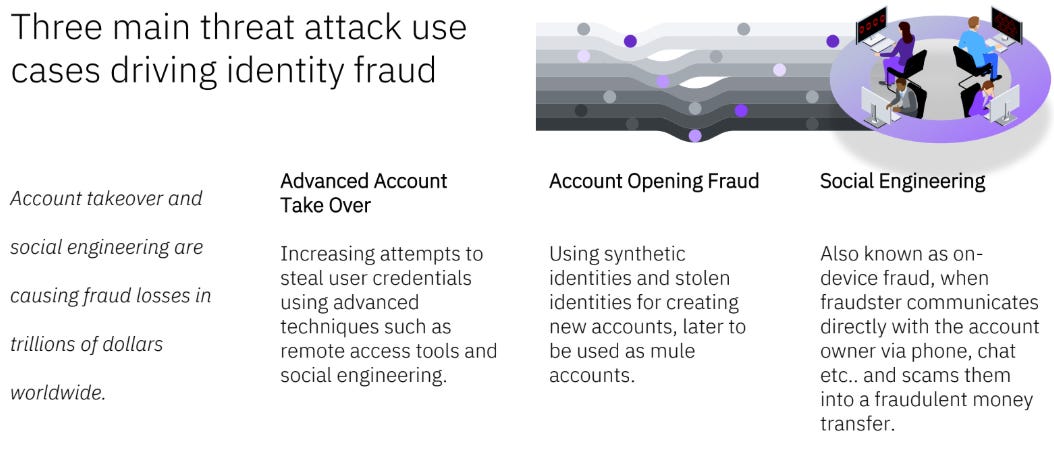
Anh hãy phân biệt 3 tình huống gian lận chính.
Chiếm quyền tài khoản là việc kẻ gian tìm cách lấy và sử dụng thông tin xác thực thông qua các kỹ thuật như social engineering hoặc các công cụ truy cập từ xa.
Gian lận mở tài khoản bằng cách sử dụng danh tính bị đánh cắp hoặc danh tính tổng hợp để tạo tài khoản mới. Những tài khoản này có thể tiếp tục tham gia vào các hoạt động gian lận khác.
Social engineering tác động trực tiếp đến chủ tài khoản qua điện thoại, chat hoặc các kênh giao tiếp khác, dẫn dắt họ thực hiện giao dịch sai.
Tình huống thứ ba cho thấy một giới hạn quan trọng: người đăng nhập có thể đúng là chủ tài khoản, nhưng hành động họ thực hiện lại đang bị thao túng. Xác nhận danh tính ở cửa vào, vì vậy cần được kết nối với việc đánh giá ngữ cảnh và hành vi.
2. Hiện đại hóa IT có thể làm quản trị danh tính phân mảnh hơn
Doanh nghiệp thường bổ sung các ứng dụng mới trong khi vẫn duy trì các hệ thống cũ. Mỗi môi trường có thể sử dụng một giải pháp IAM — quản lý danh tính và truy cập — hoặc một thư mục người dùng riêng.
Tài liệu chỉ ra 3 hệ quả.
Trải nghiệm thiếu nhất quán. Người dùng phải đi qua những cơ chế đăng nhập khác nhau; chính sách xác thực khó áp dụng đồng đều.
Rủi ro và quyền truy cập tích lũy. Các hệ thống danh tính không kết nối khiến doanh nghiệp khó theo dõi hành vi xuyên suốt và dễ để lại quyền truy cập ngoài ý muốn.
Chi phí quản trị tăng cao. Đội ngũ phải duy trì chính sách và tuân thủ qua nhiều lớp IAM, trong khi các ứng dụng cũ có thể bị bỏ ngoài phạm vi bảo vệ hiện đại.
Khảo sát IDC được dẫn trong slide thuộc giai đoạn 2023–2024 cũng nhấn mạnh các vấn đề thực tế: quản lý mật khẩu, quyền của đối tác và nhà thầu, thu hồi quyền khi nhân sự nghỉ việc, triển khai MFA trên các hệ thống quan trọng và cân bằng bảo mật với trải nghiệm người dùng.
Các phương thức xác thực mới giúp cải thiện một phần hành trình, nhưng vẫn cần cơ chế quản lý quyền và vòng đời tài khoản đi kèm. Nếu nhân sự nghỉ việc mà quyền chưa được thu hồi đầy đủ, việc triển khai xác thực không mật khẩu sẽ không giải quyết được khoảng trống này.
3. Identity Fabric kết nối các năng lực đang cùng tồn tại
Trong bài chia sẻ, Identity Fabric được đặt trong bối cảnh doanh nghiệp có nhiều hệ thống IAM và thư mục danh tính.
Cách tiếp cận này hướng tới việc kết nối những hệ thống đang tách biệt, điều phối chính sách, đưa các ứng dụng cũ vào cơ chế xác thực hiện đại và tạo ra thông tin có thể sử dụng để đánh giá rủi ro.
Các giải pháp hiện có có thể tiếp tục cùng tồn tại và bổ sung cho nhau. Doanh nghiệp cần xác định những khoảng trống cần lấp và những điểm tích hợp cần thiết để chính sách được thực thi một cách nhất quán hơn.
Để hiểu kiến trúc này, cần phân biệt 3 lớp năng lực.
Xác thực để kiểm tra người truy cập là ai. Đăng nhập một lần, xác thực đa yếu tố và các phương thức không dùng mật khẩu được tham gia vào lớp này.
Phân quyền xác định người dùng được phép truy cập tài nguyên và thực hiện những hành động nào.
Quản trị danh tính và quyền làm rõ vì sao quyền được cấp, ai phê duyệt, nhu cầu còn tồn tại hay không và khi nào phải thay đổi hoặc thu hồi.
Ba lớp liên quan chặt chẽ nhưng giải quyết những câu hỏi khác nhau. Xác thực đúng một người chưa đủ để kết luận mọi quyền của người đó đều phù hợp.
Phạm vi danh tính trong slide cũng rộng hơn nhân viên: nhà thầu, khách hàng, sinh viên, API và thiết bị IoT. Tài nguyên được truy cập có thể nằm trên cloud, private cloud, ứng dụng tại chỗ, VPN, hệ điều hành truy cập từ xa hoặc mainframe.
Gợi ý: xác định chính sách nào cần được áp dụng chung và hệ thống nào chưa thể thực thi chính sách đó. Kết quả rà soát này giúp doanh nghiệp lựa chọn điểm tích hợp trước khi quyết định đầu tư thêm vào nền tảng.
4. Quyết định truy cập cần được đặt trong ngữ cảnh rủi ro
Tài liệu mô tả việc kết hợp AI, machine learning, thông tin về nguy cơ và cơ chế bảo đảm danh tính liên tục nhằm đánh giá rủi ro.
Các tín hiệu đến từ nhiều lớp: hành vi người dùng, lịch sử xác thực, thiết bị, mạng, tài khoản và các công cụ đang được sử dụng.
Một thiết bị mới, tài khoản lâu không hoạt động, nhiều lần đăng nhập thất bại, IP rủi ro hoặc dấu hiệu sử dụng công cụ truy cập từ xa có thể cung cấp thêm ngữ cảnh. Các tín hiệu khác được nêu gồm thiết bị bị jailbreak, trình giả lập, máy ảo, lớp phủ màn hình, mã độc web hoặc mobile và bot.
Mỗi tín hiệu cần được xem xét cùng với các thông tin liên quan. Một dấu hiệu riêng lẻ không nhất thiết đủ để kết luận về việc gian lận.
Xác thực dựa trên rủi ro sử dụng ngữ cảnh để điều chỉnh mức kiểm tra. Người dùng hợp lệ trong tình huống thông thường có thể đi qua hành trình ít thao tác hơn; trong các tình huống rủi ro cao có thể cần xác thực bổ sung hoặc phản ứng khác theo chính sách.
Ý nghĩa của bảo đảm danh tính liên tục là mức độ tin cậy cần được đánh giá lại khi ngữ cảnh thay đổi. Khả năng thực thi cụ thể vẫn phụ thuộc vào ứng dụng, tích hợp và cơ chế kiểm soát được triển khai; không nên mặc định rằng mọi hệ thống đều hỗ trợ như nhau.
5. Từ phát hiện nguy cơ đến phản ứng có thể thực hiện
Một tín hiệu chỉ tạo ra giá trị khi được chuyển thành quyết định và hành động phù hợp.
Trong slide, các năng lực được mô tả gồm kiểm tra mật khẩu phổ biến, bị cấm hoặc đã bị lộ; nhận diện xác thực rủi ro; cảnh báo lưu lượng đăng nhập; chặn IP theo điều kiện; và thiết lập phản ứng tự động.
Identity orchestration — điều phối danh tính — giúp kết nối các bước trong hành trình người dùng: từ nguồn danh tính, đánh giá rủi ro và xác thực đến ứng dụng đích. Những dấu hiệu nguy cơ có thể được đưa tới cơ chế phát hiện, xử lý hoặc SOC.
Mạch vận hành cần được làm rõ: thu nhận tín hiệu → đánh giá rủi ro → lựa chọn phản ứng → theo dõi kết quả.
Gợi ý: chọn một tình huống như tài khoản bị lộ mật khẩu hoặc đăng nhập bất thường. Kiểm tra hệ thống nào phát hiện, phản ứng nào được kích hoạt, ai xử lý ngoại lệ và bằng chứng nào cho thấy hành động đã được thực hiện.
6. Danh tính khách hàng cần được quản lý theo toàn bộ hành trình
CIAM — quản trị danh tính và quyền truy cập của khách hàng — mở rộng phạm vi từ đăng nhập đến các tương tác số của người dùng.
Khách hàng cần đăng ký tài khoản, quản lý hồ sơ, khôi phục quyền truy cập, điều chỉnh lựa chọn và quản lý sự đồng ý sử dụng dữ liệu. Doanh nghiệp cần kết nối hành trình đó với việc xác minh danh tính, dịch vụ đánh giá rủi ro, CRM và các hệ thống liên quan.
Tài liệu nhấn mạnh việc giảm trở ngại trong đăng ký và đăng nhập, đưa bảo mật vào các tương tác và tăng khả năng theo dõi hành vi.
Các năng lực được trình bày gồm SSO — đăng nhập một lần; MFA — xác thực đa yếu tố; phân quyền chi tiết; bảo vệ API; và truy cập thích ứng theo mức độ rủi ro.
Những phương thức được minh họa gồm sinh trắc học, mã QR, passkey và đăng nhập bằng mạng xã hội. Chúng có mục đích và thuộc tính bảo mật khác nhau. Trong tài liệu, passkey được nhấn mạnh trong nhóm xác thực hiện đại chống phishing; sự thuận tiện của một phương thức không tự động chứng minh mức độ bảo vệ tương đương.
Gợi ý: chọn một hành trình khách hàng cụ thể, chẳng hạn như khôi phục tài khoản. Đánh giá đồng thời cách xác nhận chủ tài khoản, dấu hiệu gian lận và những bước đang gây khó khăn cho người dùng hợp lệ.
7. Danh tính nhân sự cần theo hết vòng đời làm việc
Với lực lượng lao động, bài chia sẻ đặt mục tiêu hỗ trợ nâng cao năng suất, hiện đại hóa công nghệ thông tin và triển khai các sáng kiến Zero Trust.
Ở lớp quản lý truy cập, tài liệu đề cập đến SSO qua ứng dụng cloud và tại chỗ, MFA, truy cập thích ứng, thư mục người dùng, quản lý tài khoản tự phục vụ và bảo vệ tài khoản đặc quyền.
Ở lớp IGA — quản trị danh tính và quyền truy cập — trọng tâm là tiếp nhận người dùng, cấp quyền, yêu cầu và phê duyệt, thực hiện cấp quyền, rà soát nhu cầu, báo cáo và thu hồi quyền.
Các thay đổi khi nhân sự gia nhập, chuyển vai trò hoặc rời tổ chức cần được xử lý theo chính sách. Quyền ban đầu có thể dựa trên vai trò hoặc thuộc tính. Quyền bổ sung được thực hiện thông qua quy trình phê duyệt của quản lý và chủ nghiệp vụ. Sau khi cấp, quyền vẫn cần được rà soát để xác nhận nhu cầu vẫn còn tồn tại.
Khả năng tự phục vụ giúp người dùng thực hiện các thao tác như quản lý hồ sơ hoặc khôi phục tài khoản. Cơ chế này cần đi kèm với chính sách và kiểm soát phù hợp cho từng hành động.
Gợi ý: đối chiếu một trường hợp chuyển vị trí và một trường hợp nghỉ việc gần đây. Kiểm tra quyền trước và sau khi thay đổi trên nhiều ứng dụng để xác nhận quy trình đã được thực thi đầy đủ.
8. IBM Verify minh họa cách bổ sung năng lực cho Identity Fabric
Sau khi xác định bài toán và kiến trúc, tài liệu trình bày IBM Verify như một tập hợp năng lực có thể bổ sung cho các giải pháp hiện có.
Anh nhấn mạnh năm nhóm.
Điều phối danh tính hỗ trợ định nghĩa quy trình quản trị và hành trình người dùng, giảm nhu cầu viết nhiều logic tích hợp tùy chỉnh.
Phát hiện và ứng phó với nguy cơ hỗ trợ nhận diện các tấn công liên quan đến danh tính, và ngăn chặn việc sử dụng mật khẩu phổ biến, bị phishing hoặc đã bị lộ.
Xác thực hiện đại hỗ trợ phương thức chống phishing và đánh giá rủi ro người dùng thông qua nhiều nhà cung cấp danh tính.
Bảo vệ ứng dụng cũ bằng cách sử dụng gateway để đưa xác thực hiện đại vào trước ứng dụng trong những trường hợp được hỗ trợ, từ đó giảm nhu cầu chỉnh sửa ứng dụng.
Kết nối thư mục danh tính giúp đơn giản hóa việc quản lý người dùng giữa các hệ thống tách biệt.
Các thành phần được nêu gồm IBM Security Verify, Verify Access, Verify Trust, Verify Directory, Application Gateway và Verify Governance, với vai trò khác nhau trong kiến trúc.
Tài liệu cũng đề cập đến SAML, OpenID Connect và OAuth. Các giao thức này phục vụ những mục đích liên quan nhưng khác nhau trong việc liên kết danh tính, xác thực và ủy quyền truy cập. Khả năng kết nối Active Directory, LDAP cùng các nguồn danh tính khác và bảo vệ API trong mô hình Open Banking/OpenX giúp mở rộng phạm vi tích hợp.
Những ví dụ về sản phẩm giúp cụ thể hóa kiến trúc. Việc lựa chọn cần dựa trên mức độ hỗ trợ thực tế đối với ứng dụng, giao thức và quy trình của doanh nghiệp.
Bắt đầu từ khoảng trống có tác động lớn nhất
Identity Fabric tạo giá trị khi giúp doanh nghiệp thực thi chính sách xuyên suốt các hệ thống đang cùng tồn tại.
Gợi ý ứng dụng: chọn một khoảng trống có tác động lớn để kiểm chứng trước. Đó có thể là quyền còn tồn tại sau khi nhân sự nghỉ việc, ứng dụng cũ chưa nằm trong cơ chế xác thực chung hoặc hành trình khôi phục tài khoản chưa đủ ngữ cảnh rủi ro.
Trong phạm vi đó, làm rõ nguồn gốc danh tính, cách xác thực, quyền được cấp, người phê duyệt, điều kiện thay đổi và phản ứng khi có nguy cơ.
Cách làm này giúp chuyển một kiến trúc rộng thành một quyết định cụ thể: cần kết nối hoặc bổ sung năng lực nào để xử lý khoảng trống đã nhận diện, ai chịu trách nhiệm và kết quả được xác nhận ra sao.
Trong lần rà soát tiếp theo, hãy chọn một người dùng có quyền truy cập nhiều hệ thống và kiểm tra: doanh nghiệp có thể giải thích đầy đủ người đó được truy cập gì, vì sao, đến khi nào và điều gì sẽ khiến quyền truy cập phải thay đổi hay không?
Gợi ý ứng dụng
Những hệ thống nào hiện đang quản lý danh tính và quyền truy cập của nhân viên, đối tác và khách hàng trong doanh nghiệp?
Việc cấp, thay đổi và thu hồi quyền hiện dựa trên dữ liệu và phê duyệt của những đầu mối nào?
Ứng dụng hoặc nhóm người dùng nào đang nằm ngoài chính sách xác thực và quản trị quyền chung?
Tín hiệu rủi ro nào đã được phát hiện nhưng chưa có cơ chế phản ứng hoặc người chịu trách nhiệm rõ ràng?
Trong 30 ngày tới, doanh nghiệp sẽ chọn khoảng trống nào để kiểm chứng việc kết nối danh tính và thực thi chính sách truy cập?
Ai sẽ chịu trách nhiệm xử lý khoảng trống đó, và bằng chứng nào sẽ xác nhận việc cải tiến đã có hiệu quả?